Configurer OIDC avec Okta
Cette page explique comment intégrer Okta comme fournisseur d’identité OpenID Connect (OIDC) pour authentifier vos utilisateurs sur Reemo.
Note
Configurer SSO dans Reemo
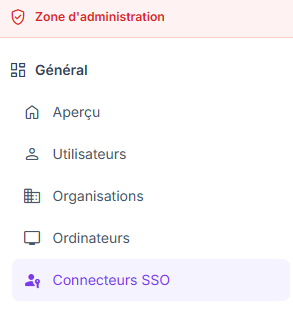
Accéder à Connecteurs SSO dans la Zone d’administration de l’instance.
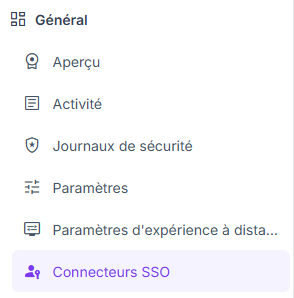
Configurer SSO dans Organisation > Connecteurs SSO.
Créer le connecteur OIDC côté Reemo
Depuis verified_user Zone d’administration > domain Organisations, sélectionnez votre organisation, puis accédez à dashboard Général > passkey Connecteurs SSO et cliquez sur Nouveau connecteur > Nouveau connecteur OIDC.
Renseignez le Nom convivial (ex. Okta), puis cliquez sur Créer pour générer l’URL de callback du connecteur. Vous en aurez besoin dans Okta.
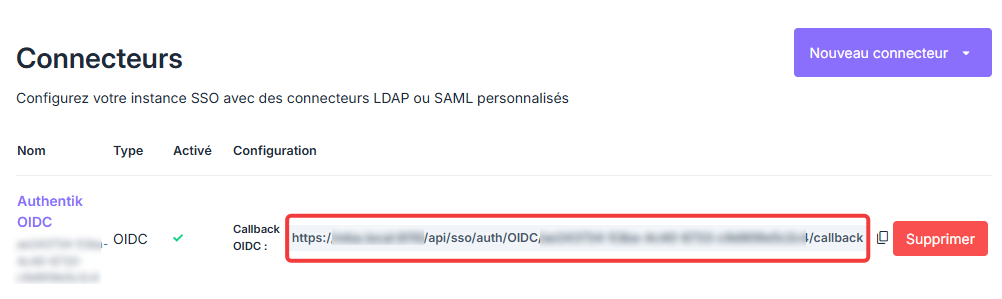
Copier l’URL de callback générée par le connecteur OIDC.
Créer l’application dans Okta
Dans la console d’administration Okta > Applications > Create App Integration.
Choisissez OIDC - OpenID Connect, puis Web Application.
Dans Sign-in redirect URIs, collez l’URL de callback du connecteur Reemo.
Après création, récupérez le Client ID et le Client secret dans l’onglet General.
L’Issuer correspond à votre serveur d’autorisation Okta, au format :
https://[okta_domain]/oauth2/default
Compléter le connecteur OIDC dans Reemo
Complétez le connecteur avec les informations Okta :
Issuer URL :
https://[okta_domain]/oauth2/default. Reemo découvre automatiquement les endpoints via<issuer>/.well-known/openid-configuration.Client ID et Client Secret de l’application Okta.
Scopes : laissez vide pour utiliser
openid profile emailpar défaut.
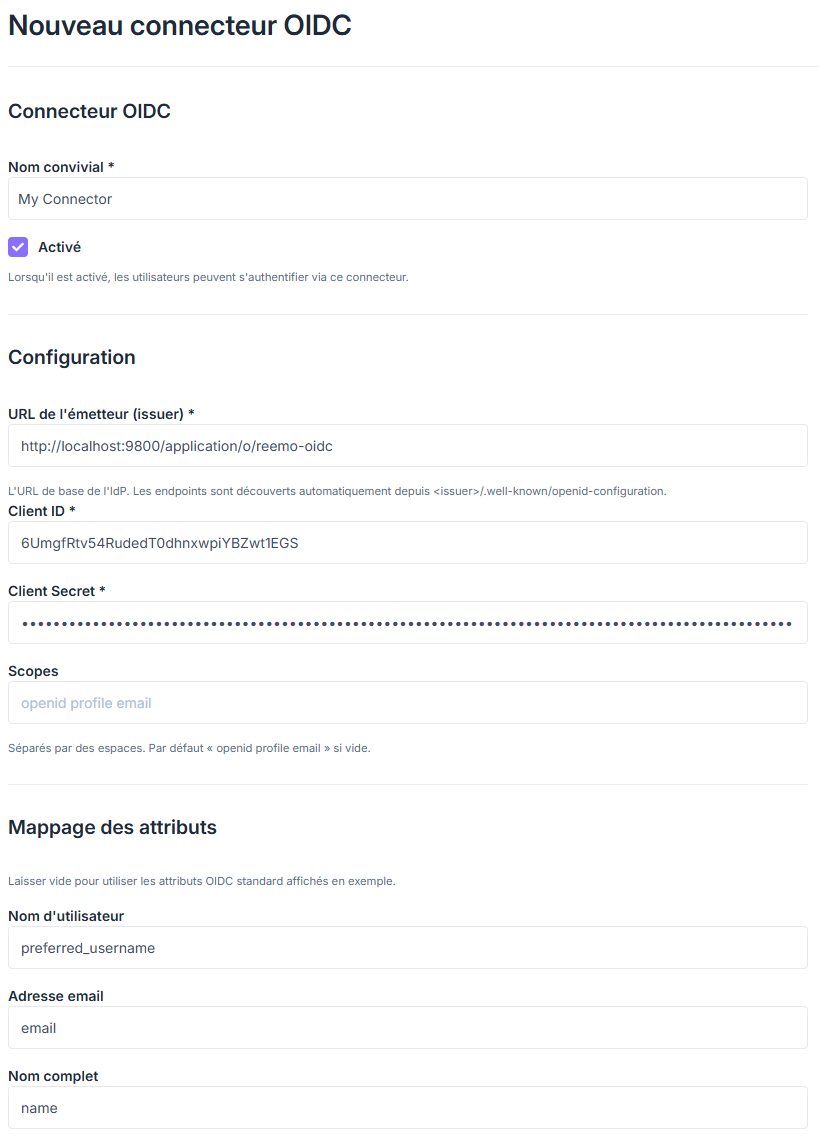
Renseigner Issuer URL, Client ID et Client Secret, puis activer le connecteur.
Activez le connecteur (case Enabled) puis cliquez sur Update (ou Create) pour enregistrer.
Déclarer les utilisateurs
Deux approches sont possibles pour donner l’accès SSO aux utilisateurs.
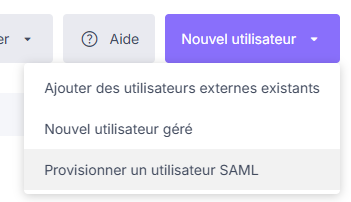
Choisir Provisionner un utilisateur SAML depuis le menu Nouvel utilisateur.
Le même bouton provisionne les utilisateurs SAML et OIDC.
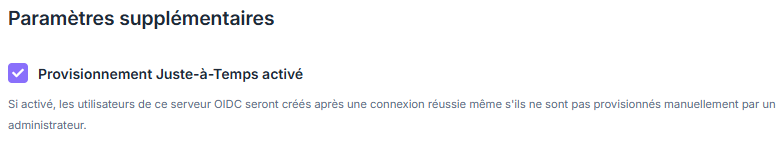
Activer Just In Time Provisioning pour créer les comptes à la première connexion.
Gérer les droits dynamiquement depuis l’annuaire
Dans Okta
Ajoutez un claim de groupes au serveur d’autorisation : Security > API > votre Authorization Server > Claims > Add Claim. Nommez le claim groups (inclus dans l’ID Token) et filtrez les groupes à transmettre (ex. Matches regex .*).
Dans Reemo
Ouvrez la fiche du connecteur OIDC (Zone d’administration > Général > Connecteurs SSO), section Mappage supplémentaire.
Dans le champ Collections, saisissez
groups, puis cliquez sur Mettre à jour.
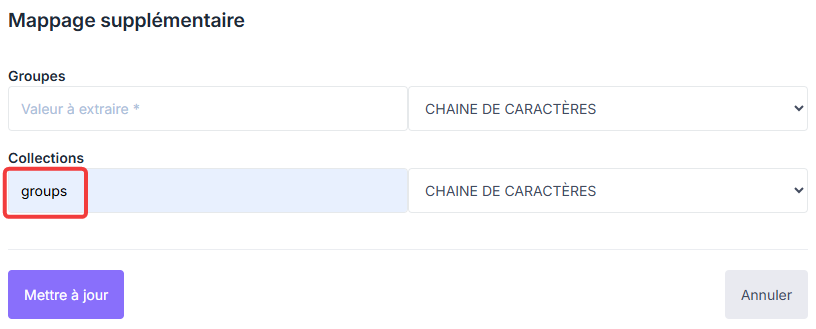
Saisir le nom du claim de groupe dans le champ Collection du Mappage supplémentaire.
Dans Inventaire > Collections, éditez une collection et renseignez le champ SSO Mapping Identifier avec le nom du groupe correspondant.
Se connecter via OIDC
Une fois le connecteur actif et les utilisateurs déclarés (ou JIT activé), vos utilisateurs choisissent l’onglet OIDC sur l’écran de connexion, sélectionnent le connecteur et sont redirigés vers Okta.
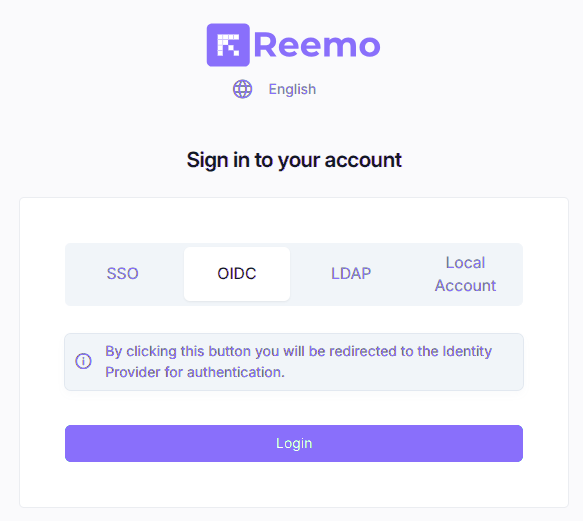
Sélectionner l’onglet OIDC puis le connecteur pour être redirigé vers Okta.